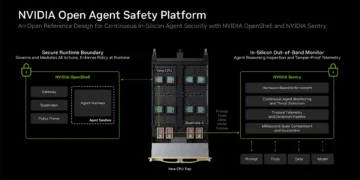


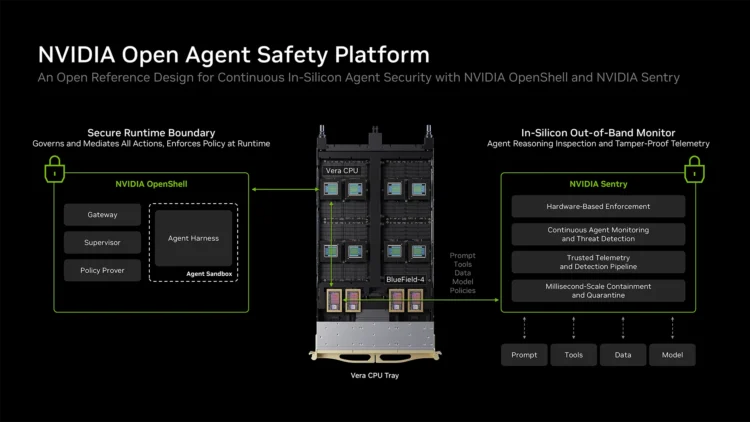
OpenShell מציבה גבולות לסוכן בזמן הריצה, ומערכת Sentry מבוססת BlueField-4 ו־DOCA נועדה לנטר אותו משכבת חומרה נפרדת. לפי החברה, המנגנון יכול לבודד סוכן שחורג מהרשאותיו בתוך אלפיות השנייה
אנבידיה הכריזה אמש (ב׳) על NVIDIA Open Agent Safety Platform, פלטפורמת תוכנה ותכנון ייחוס לחומרה שנועדו לפקח על פעילותם של סוכני בינה מלאכותית. בהודעה שהועברה לעיתונות בישראל ציינה החברה כי שלושה מרכיבים מרכזיים במנגנון האבטחה שלה — Sentry, סביבת הפיתוח DOCA ומעבדי BlueField-4 — פותחו בישראל.
הרעיון הוא להציב לסוכן גבולות גם מחוץ לתוכנה שבה הוא פועל. ככל שסוכני AI מקבלים גישה לקבצים, לשירותים ולכלים שמבצעים פעולות בשם המשתמש, ארגון צריך לדעת אילו בקשות הם שולחים והאם הם חורגים מההרשאות שנקבעו להם. אנבידיה מציעה לשלב פיקוח בזמן הריצה עם שכבת בקרה נפרדת בחומרה.
רכיב התוכנה OpenShell מפעיל סוכנים בסביבת ריצה מוגבלת, מתעד את פעולותיהם ואוכף מדיניות גישה. הוא זמין בקוד פתוח ומיועד לפעול על מעבדי Vera של אנבידיה; לדברי החברה, ניתן להתאימו גם לפלטפורמות מחשוב של Arm ואינטל. לצדו הציגה החברה את Sentry כתכנון ייחוס למנגנון פיקוח הפועל על מעבדי עיבוד הנתונים BlueField-4. המנגנון אמור לעקוב אחר פעילות הסוכן מסביבה מבודדת, שאינה בשליטתו, ולמנוע ממנו להמשיך לפעול אם חרג מהגבולות שהוגדרו לו.
Sentry נשען על סביבת התוכנה DOCA לצורך בדיקת בקשות ותגובות, אימות זהות ואכיפת הרשאות גישה לנתונים, לכלים ולממשקי תכנות. אנבידיה טוענת שהמערכת יכולה לבודד ולעצור סוכן שחורג מן המדיניות בתוך אלפיות השנייה. מדובר בטענה של החברה ובתכנון ייחוס; ההכרזה אינה מציגה נתוני בדיקה עצמאיים לביצועים האלה.
לפי אנבידיה, יותר מ־100 ארגונים עובדים עם טכנולוגיות הקשורות לפלטפורמה, בהם אנתרופיק, מיקרוסופט, פאלו אלטו נטוורקס וסיילספורס. זה אינו נתון של לקוחות שרכשו את המערכת בשלמותה. תוכנת OpenShell זמינה למפתחים, ואילו רכיב Sentry הוצג במסגרת תכנון הייחוס מבוסס BlueField-4. עבור פעילות הפיתוח בישראל, ההכרזה מדגישה את תפקידם של שבבי התקשורת ועיבוד הנתונים גם בהגנה על מערכות AI, מעבר להאצתן.